Вход на кластер по секретному ключу
- Доступ по ключу
- Использование агента аутентификации
- Генерация ключей в UNIX
- Совместное использование ключа и пароля
- Основные ссылки
Для входа на кластер пользователь должен иметь логин (имя пользователя) и для аутентификации (подтверждения подлинности) ключ или пароль (password).
Поскольку использование ключа обеспечивает большую конфиденциальность и дает возможность избавиться от подтверждения пароля для операций типа scp (удалённого копирования файлов), доступ по ключу рассматривается в дальнейшем как более предпочтительный.
Поэтому первоначально, а также при утере пароля или ключа для обеспечения доступа к кластеру необходимо создать ключи, как это описано ниже.
Для входа на кластер из ОС Windows можно воспользоваться программой PuTTY (см. Программы удаленного доступа).
Для организации доступа по ключу требуется выполнить следующую последовательность действий.
1. Сгенерировать и сохранить на своем компьютере приватный (секретный) и публичный ключи,
используя программу PuTTYgen из поставки PuTTY, как проиллюстрировано в инструкции [1]. При этом публичный ключ следует сохранить в файле Блокнота, копируя текст из PuTTYgen: начиная с типа ключа 'ssh-rsa' и заканчивая знаками '==' и комментарием с датой вида 'rsa-key-20150421'.
Секретный ключ рекомендуется зашифровать кодовой фразой (паролем секретного ключа, passphrase) и хранить в безопасном месте.
2. Добавить публичный ключ в файл ~/.ssh/authorized_keys каталога на сервере ( '~’ обозначает домашний каталог пользователя). Пользователь может сделать это самостоятельно (если у него есть доступ на кластер по паролю или другому ключу, см. [1]) или отправить файл с публичным ключом администратору кластера на адрес parallel@imm.uran.ru. Администратор кластера установит публичный ключ и сообщит об этом пользователю.
3. Создать в PuTTY именованную сессию (Session) для работы на кластере с доступом по ключу, для чего вставить путь к секретному ключу в разделе Connection->SSH->Auth, вернуться в раздел Session и, заполнив поля Host Name и Saved Sessions значениями, например umt.imm.uran.ru и umt, сохранить настройки (см. [1]).
После этого работа с кластером может быть инициирована двойным нажатием на имени созданной сессии.
Использование агента аутентификации
Если секретный ключ защищён кодовой фразой (passphrase), то запуск агента аутентификации, программы Pageant из поставки PuTTY (см. инструкцию [2]), избавляет от ввода passphrase при повторном соединении по ключу с кластером на период времени до завершения работы агента.
Pageant можно запустить, например, двойным кликом на секретном ключе и набором его кодовой фразы (если есть). В результате в системной области панели задач (внизу справа ) появится иконка Pageant.
Далее (при каждом входе на кластер) правой кнопкой мыши открываем меню и выбираем для запуска нужную сессию (umt).
В UNIX-системах для генерации ключей используется утилита ssh-keygen,
создающая два файла: ~/.ssh/id_rsa и ~/.ssh/id_rsa.pub (имена по умолчанию),
агент аутентификации запускается с помощью утилиты ssh-agent.
Совместное использование ключа и пароля
Имея доступ по ключу, пользователь при необходимости может запросить пароль у администратора кластера. Администратор создает пароль (password) и кладет его в домашний каталог пользователя, сообщая ему об этом.
Пользователь всегда может изменить пароль командой passwd.
Надо иметь в виду, что при входе на кластер сначала делается попытка пройти аутентификацию по ключу, а в случае неудачи - по паролю.
В PuTTY удобнее иметь разные сессии для доступа по ключу или паролю.
При доступе по паролю вводить password требуется всегда. В случае использования ключа кодовая фраза (passphrase) запрашивается (если есть), но возможно только один раз и возможно для доступа ко многим системам. Поэтому кодовая фраза может быть более сложной, что повышает безопасность, не слишком усложняя работу пользователя.
1. Настройка аутентификации по ключу в PuTTY
2. Работа с агентом аутентификации в PuTTY
Генерация ssh ключа в программе puttygen
Для настройки потребуются:
- PuTTY — программа для подключения к серверу по SSH.
- PuTTYgen — утилита для генерации SSH-ключей.
Обе программы можно скачать с официального сайта.
Создание SSH-ключей
- Запустите программу PuTTYgen.
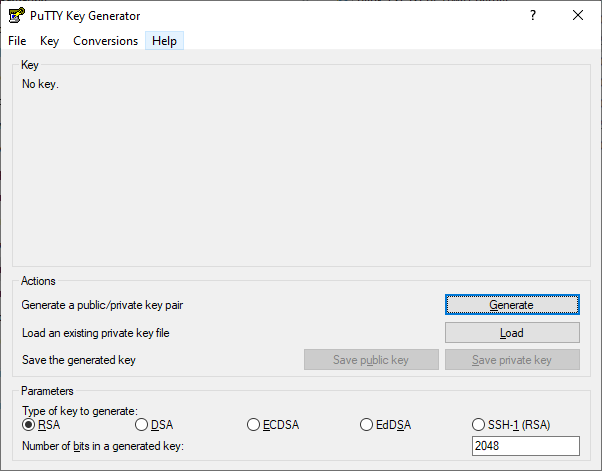
- Нажмите кнопку Generate.
- Перемещайте курсор мыши в указанной области окна до завершения генерации ключей.
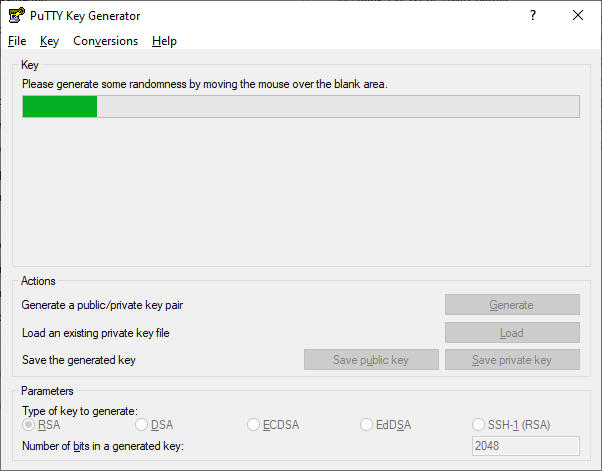
- После завершения генерации будут созданы открытый и закрытый ключи.
- При необходимости укажите парольную фразу в полях Key passphrase и Confirm passphrase.
- Нажмите Save private key и сохраните закрытый ключ на компьютере. В результате будут сохранен файла с закрытым ключом, который необходимо хранить на компьютере пользователя.
- Сохранять публичный ключ в файл не обязательно. Выполните процедуру его копирования, которая описана ниже.
Важно! Закрытый ключ нельзя передавать третьим лицам или размещать на сервере. Для дополнительной защиты рекомендуется использовать парольную фразу.

Копирование открытого ключа
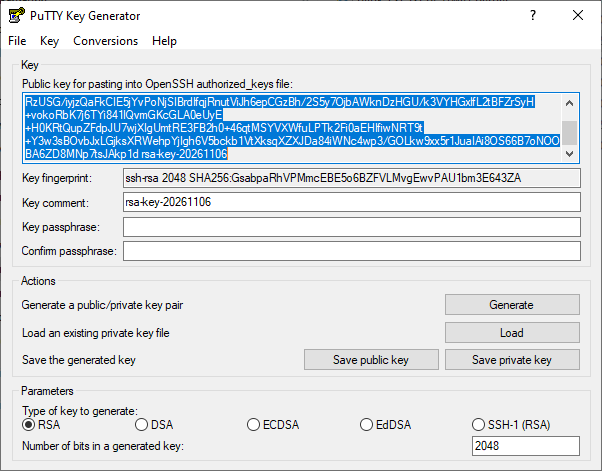
- В окне PuTTYgen найдите поле Public key for pasting into OpenSSH authorized_keys file.
- Выделите всё содержимое данного поля начиная с ssh-rsa и включая rsa-key-[текущая дата].
- Скопируйте текст в буфер обмена с помощью сочетания клавиш Ctrl+C.
- Отправьте скопированный текст по почте администраторам или самостоятельно разместите его на сервере, следуя инструкции в следующем параграфе.
Необходимо копировать именно содержимое указанного поля, а не сохранять файл закрытого ключа.
Размещение открытого ключа на сервере
Запустите PuTTY. Подключитесь к серверу по SSH, используя имя пользователя и пароль.
Откройте файл для хранения авторизованных ключей:
nano ~/.ssh/authorized_keys
Вставьте скопированный ранее открытый ключ в отдельную строку. Важно! Проверьте, что в ключе нет переносов строк!
Для сохранения файла используйте: - Ctrl+O — сохранить изменения. - Enter — подтвердить имя файла. - Ctrl+X — выйти из редактора.
Настройка PuTTY
- Запустите PuTTY.
В левой панели настроек перейдите в раздел:
Connection → SSH → Auth → Credentials
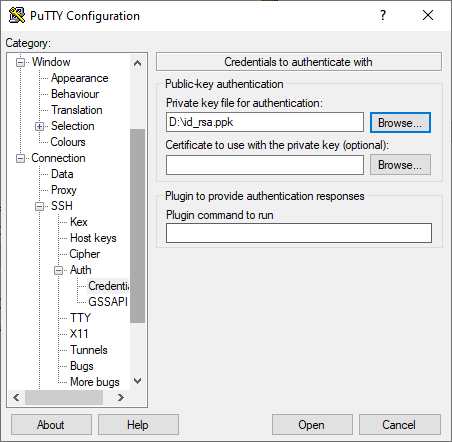
- Найдите параметр Private key file for authentication.
- Нажмите Browse.
- Выберите ранее сохранённый файл закрытого ключа с расширением
.ppk. - Вернитесь в раздел Session.
- В поле Host Name (or IP address) укажите имя_пользователя@адрес_сервера.
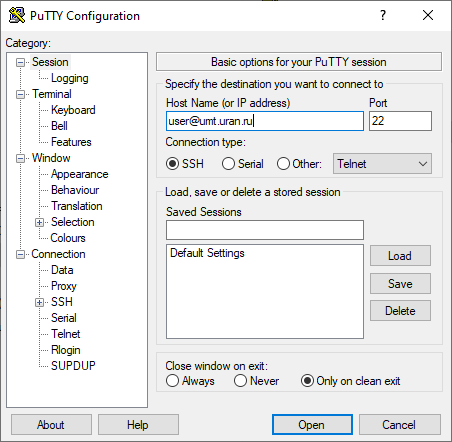
- В поле Port укажите SSH-порт сервера (по умолчанию 22).
- В поле Saved Sessions укажите название подключения.
- Нажмите Save, чтобы сохранить настройки.
Проверка подключения
- В разделе Session выберите сохранённое подключение.
- Нажмите Open.
- В открывшемся терминале укажите имя пользователя, если оно не было сохранено в настройках.
- Если закрытый ключ защищён парольной фразой, введите её по запросу. (Пароль не отображается при вводе)
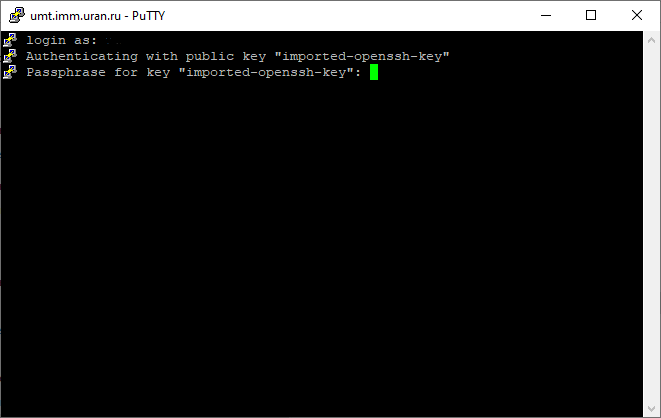
Если настройка выполнена правильно, сервер выполнит авторизацию с использованием SSH-ключа без запроса пароля учётной записи.
При этом парольная фраза закрытого ключа может запрашиваться отдельно.
Возможные проблемы
Сервер продолжает запрашивать пароль
Проверьте имя пользователя.
Проверьте что вы указали правильный закрытый ключ.
Если у вас есть доступ по паролю.
Переустановите права доступа:
chmod 700 ~/.ssh
chmod 600 ~/.ssh/authorized_keys
Проверьте правильность и наличие публичного ключа на сервере командой
ssh-keygen -l -f ~/.ssh/authorized_keys
PuTTY не принимает закрытый ключ
Перегенерируйте пару ключей.
Не удаётся подключиться к серверу
Проверьте в командной строке доступность сервера командой ping
ping umt.uran.ru
| Прикрепленный файл | Размер |
|---|---|
 puttygen1.PNG | 13.21 КБ |
| puttygen2.PNG | 14.15 КБ |
| puttygen3.PNG | 30.35 КБ |
| puttygen4.PNG | 29.6 КБ |
| putty1.PNG | 18.32 КБ |
| putty2.PNG | 7.07 КБ |
| putty.PNG | 19.67 КБ |